
设计师把一张生成图导入编辑器,裁切、修色,再和实拍素材合成。发布时,图片下面可以写“含 AI 生成内容”,但这句说明与文件之间没有天然的技术联系:换一张图、删去说明或复制到别处,读者未必能够发现变化。
C2PA 试图为来源信息建立可以验证的结构,把参与者对创建、编辑和素材的声明关联到媒体资产。它使来源更容易追溯,却没有把内容是否真实、声明者是否诚实和画面是否适合当前用途合并成一个答案。理解这些边界,是媒体团队采用内容凭证之前最重要的准备。本文以规范 1.3 及同期说明文档为讨论范围。
先把三个容易混淆的问题拆开
读者面对一张图,至少可能提出三个问题:这个文件来自谁,经过什么处理,画面中的事件是否真实发生。前两项涉及来源与历史,第三项涉及世界中的事实。它们会相互提供线索,却没有逻辑上的自动推导关系。
例如,一位可信的摄影师可以诚实发布一张摆拍照片;一家编辑机构也可以为明显的科幻合成图签名。这些文件的来源能够验证,画面却不因此成为新闻现场。反过来,一张没有来源凭证的历史照片,也不会因为缺少新技术就变成虚假图像。C2PA 的说明明确提醒,来源数据本身不能决定内容是否准确或符合事实。C2PA 1.3 Explainer
因此,“已验证”必须带对象。验证的是签名、内容绑定,还是编辑动作记录?如果界面只显示一个绿色的“真实”徽章,用户很容易把有限的技术结论扩大为对事件的保证。好的来源界面应把具体声明、签署者和验证状态放在一起,让读者看见自己究竟信任了哪一层。
文件、声明与签名怎样联系起来
C2PA 将关于媒体的陈述称为声明,可以记录创建方式、编辑动作、素材和部分元数据。相关信息被组织到清单中,并通过签名与内容绑定建立完整性关系。这里的签名不是图片上的手写签名,而是让验证端能够检查声明是否由相应签名密钥签署、签署后是否发生不符合验证规则的变化。
内容绑定通常依靠规范规定的哈希等机制,把清单关联到资产的相应内容部分。不能简单理解为“把整个文件一股脑求哈希再放回同一个文件”,因为格式和清单自身的存放也需要明确规则。对使用者而言,关键是验证程序按相同规范检查当前资产是否仍与记录匹配。C2PA 1.3 技术规范
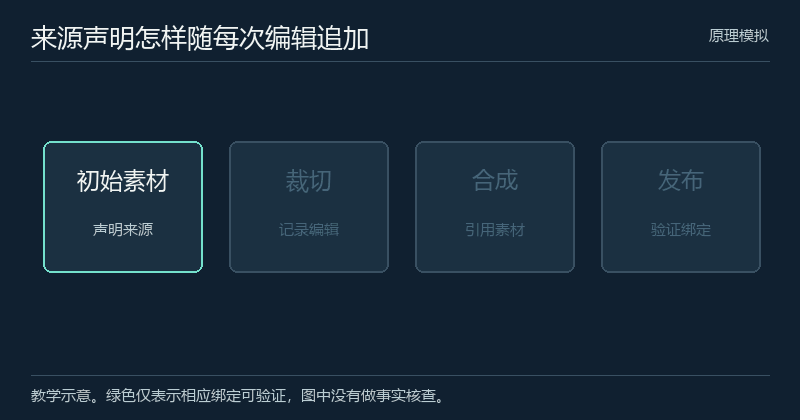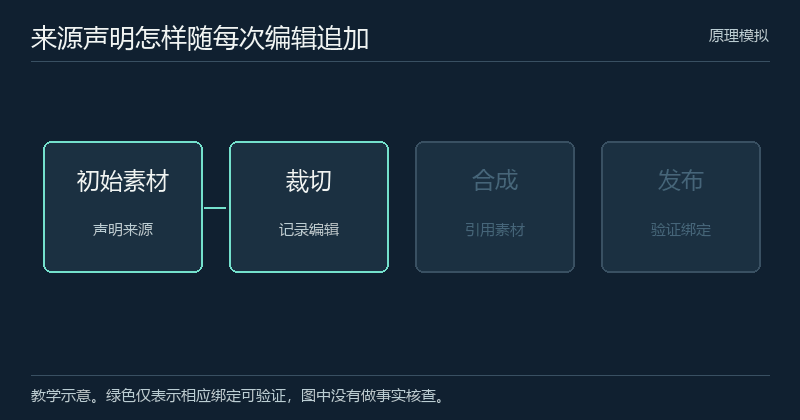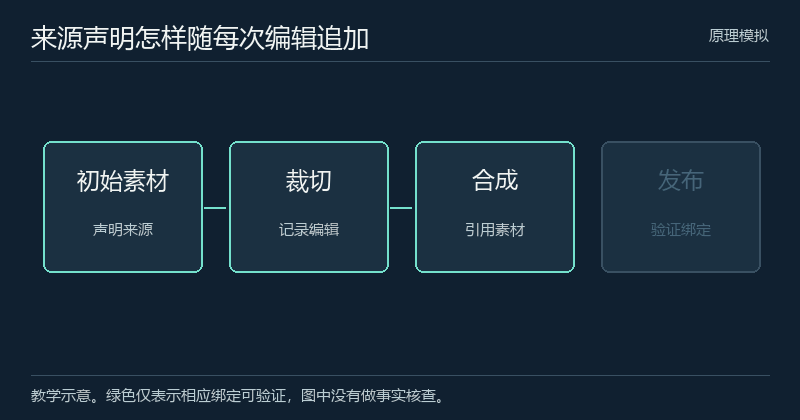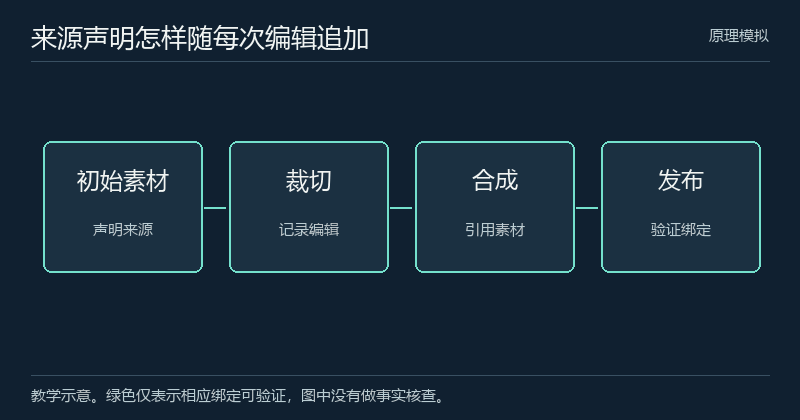
如果有人只改动图片内容,却继续附带旧的来源记录,绑定检查就可能发现不匹配。若合法编辑器对图片进行修改,再生成新清单,则应验证新的状态与新的记录。系统需要区分“经过有记录的编辑”和“当前文件无法对应所附记录”,否则任何正常调色都会被误解成违规篡改。
签名验证仍然不审查每一项声明的现实真实性。有人可以签署不实文字,某个工具也可能记录错误的时间或动作。密码学帮助保存并归属一项陈述,陈述是否可信仍取决于签署主体、采集机制与外部证据。把这个限制写清楚,并不会削弱来源技术的价值,反而能够防止它被当成万能鉴真工具。
展开演示动图 · 来源记录的追加
AI 生成与后续编辑,应该记录到什么粒度
对 AI 媒体而言,最基本的来源问题是哪些内容经过生成或机器学习处理。规范 1.3 已提供与动作和数字来源类型相关的表达方式,让兼容工具能够记录 AI 创建或编辑。这样的机器可读信息,比仅凭文件名里的“AI”或一段无法验证的附注更适合跨工具传递。
不过,一张混合图片可能同时包含实拍主体、生成背景和人工绘制的文字。只有“使用过 AI”这一句,未必足以解释最终图像。团队可以根据实际流程记录创建与编辑动作,并保留素材之间的关联;是否有足够细的区域信息,则要看所用工具和具体记录,不能假定所有凭证天然具有逐像素的生成历史。
也没有必要把每次鼠标移动都公开。来源记录应服务于可理解的历史:哪一步创建,哪一步裁切,使用了什么外部素材,最终由谁发布。记录太少会失去判断依据,记录太细则可能暴露内部流程并增加阅读负担。具体粒度是一项编辑与产品设计决定,需要结合受众真正会问的问题来测试。
提示词、随机种子和模型名称可以提供额外信息,但它们不能独自保证重现同一图像。模型版本、推理实现和后处理都会影响结果。来源凭证的目标是让既有资产的历史可追溯,不应与“任何人都能完整重复制作过程”的研究复现要求混为一谈。
多素材合成以后,历史为什么可能仍有缺口
合成时使用的来源资产在 C2PA 中可以作为素材记录,形成一条关联历史。这样,读者能够看到某张成品引用了其他资产,而不仅仅是最终编辑器声称“我创建了这张图”。但关联历史能包含多少内容,取决于前序资产有没有记录、工具有没有保留,以及验证端能访问什么。
尤其需要区分素材清单的签名与素材文件自身的绑定验证。如果成品里只保留某个素材的来源信息,却没有提供原始素材数据,验证端未必能够重新核对那个素材的全部内容。不能看到一串历史节点,就认定所有上游原件都已经被当前验证程序逐一检查过。C2PA 实施指南
非兼容工具还可能让链条中断。例如,一张图经过旧工具重新导出,原有嵌入记录没有保留下来。之后即使进入兼容工具,也不能凭空恢复中间每一步真实操作。系统可以对新的资产状态作出新声明,但应让记录缺口可见,而非用一条新的签名替过去所有未知环节背书。
来源缺失、验证失败与尚未建立信任也不是同一种状态。前者可能只是没有记录;不匹配可能涉及内容变化或格式处理;签名可以数学上有效,但其签署者不在当前验证端信任范围。界面若把三者都显示为红色“假图”,就会把本来可用的信息变成误导。
信任名单与隐私,需要在界面之外处理
签名凭据与信任机制帮助验证端判断签署来源,但“拥有一个有效凭据”和“用户认识并信任这位创作者”之间仍有距离。媒体机构、设备、编辑软件和个人创作者可能处于不同信任体系。阅读凭证时,应明确显示签署主体的类型,不要把软件供应商的签名误写成照片作者亲自确认。
来源记录也可能涉及位置、设备和参与者身份。对一些作品,详细归属很重要;对另一些作品,公开身份可能不合适。规范提供声明删减等机制,但具体实施要让记录中的变化可理解。团队应在发布前决定哪些信息公开,而非等到文件流传以后才发现附带了不必要的个人信息。
训练与数据挖掘偏好也可以用机器可读声明表达,但一份偏好记录并不等于所有接收系统都会自动执行,更不能仅凭技术字段得出完整的权利结论。对读者最有用的说法是“作者作出了什么声明,平台怎样处理这项声明”,而不是给凭证附加未经验证的法律保证。
验收应沿着真实发布链走一遍
媒体团队不能只验证编辑器里的样例图。应从导入、编辑、导出、内容管理系统上传,到页面显示和读者下载,逐段检查最终文件。缩略图、自动转码、压缩和格式转换,可能与原图走不同路径。一张图在工作站上验证成功,不意味着用户实际拿到的每个尺寸都保留相同信息。
可以设计一组无争议的测试资产:有有效凭证的原图、有正常编辑记录的版本、通过不兼容工具处理的版本、只有普通元数据的图,以及内容与所附记录不匹配的测试文件。这里是在检查己方流程的行为,不需要以误导公众的方式发布它们。每种状态都应该对应清楚的说明和排查记录。
验收基线是团队原本能够保存的源文件、编辑记录和发布责任信息。加入 C2PA 后,应比较历史查询是否更方便,文件与声明的对应是否更稳定,以及读者是否真的理解显示含义。如果只是多了一个不可解释的图标,而编辑仍然无法追溯哪个版本发布过,技术集成就没有完成实际目标。
一份好的凭证让问题问得更具体
C2PA 对 AI 媒体最重要的贡献,是提供一种表达与验证来源的共同语言。它可以让创作者把“我在这里使用了生成工具”“这张成品引用了这些素材”等陈述,变成与资产有技术关联的记录。它也使媒体机构能够更清楚地区分自己的发布行为与未经记录的后续变化。
这种价值依赖持续的工具兼容、信任管理和界面解释,不能靠一次签名永久完成。新闻事实仍然需要核查,艺术创作仍然需要语境,来源链仍然可能有缺口。凭证最理想的效果,是让读者从笼统地问“这是真的吗”,进一步追问“谁作了这个声明、文件是否匹配、哪些环节尚未证明”。