


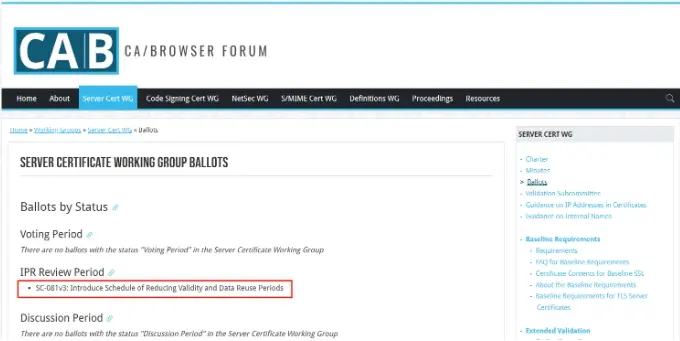
公开信任的 TLS 服务器证书正在分阶段缩短最大有效期。按 CA/Browser Forum 的 SC-081v3 时间表,200 天上限已于 2026 年 3 月 15 日开始适用,之后会进一步缩短,2029 年 3 月 15 日起签发的相关证书最长为 47 天。
日常所说的“SSL 证书”通常指这类 HTTPS 证书。这里的规则针对公开信任的 TLS 服务器证书,不是说所有自签名证书、私有 CA 证书以及其他用途的证书都统一变成 47 天。
完整时间表
| 证书签发时间 | 非 SAN 验证数据最大重复使用期限 | SANs(域名/IP)验证数据最大重复使用期限 | 证书最大有效期 |
|---|---|---|---|
| 2026 年 3 月 15 日之前 | 825 天 | 398 天 | 398 天 |
| 2026 年 3 月 15 日起,2027 年 3 月 15 日之前 | 398 天 | 200 天 | 200 天 |
| 2027 年 3 月 15 日起,2029 年 3 月 15 日之前 | 398 天 | 100 天 | 100 天 |
| 2029 年 3 月 15 日起 | 398 天 | 10 天 | 47 天 |
这些都是上限,具体 CA 可以签发更短的证书。数据验证结果可以重复使用多久,与证书本身可以使用多久,是两回事。各阶段按证书签发时间划分,已经签发的证书仍应查看其实际到期时间。
时间表可查阅 CA/Browser Forum 的 SC-081v3 决议及现行 TLS Baseline Requirements。
有效期缩短意味着什么
如果从 398 天的最长周期比较到 47 天,更新频率约增加到原来的 8.5 倍。但不能把“续签频率乘 8”套到每一个站点上:原本就采用短周期证书的网站,变化幅度可能不同。
只要属于规则适用范围,免费和付费证书都受最大有效期要求约束。续期也不应等到过期当天才做,需要预留重新验证、签发、部署和故障处理的时间。
证书过期、域名不匹配或信任链错误,都可能让访客看到连接安全错误,影响 HTTPS 访问。它与 HTTP 404 的原因不同,应分别检查。
站点维护的三个难点
- 容易漏掉续期时间。站点多、证书周期不一致时,仅靠记忆很难覆盖所有到期日期。
- 手动处理重复且费时。登录管理面板、完成验证、替换证书以及重新加载服务,都需要确认结果。通常是按服务需要重新加载证书,并不需要每次重启整个服务器。
- 一次疏漏就可能影响访问。续期失败、部署到了错误位置或服务仍在使用旧证书,都可能让访客无法正常建立 HTTPS 连接。
把续期和部署自动化
可以根据现有环境选择工具:
- acme.sh:Shell 编写的 ACME 客户端,提供多种验证和部署方式,DNS 支持以对应插件为准。
- Certbot:EFF 提供的 ACME 客户端,可用于 Let’s Encrypt 等兼容服务,并提供续期及部署相关功能。
- 宝塔面板:适合通过图形界面管理证书,需要核对验证方式、续签任务和站点部署是否配置完整。
- Caddy Server / Traefik:把证书自动化集成到 Web 服务或反向代理中,适合按相应配置部署的环境。
完整流程应包含申请或续期、部署新证书、按需重新加载服务,以及检查最终生效的证书。只安装工具并不代表这些步骤已经全部自动化。
自动化可以减少重复劳动。“节省 90% 运维时间”没有统一可复现的依据,不宜当成所有站点都能达到的收益;可以结合自己处理证书的频率和耗时评估效果。
再加一层到期提醒
自动续期和监控应配合使用。续期任务可能因验证失败、权限、网络或配置问题中断,监控负责让问题及时被发现。
- 在线监控服务:可选择 UptimeRobot 等工具,但先核对当前套餐。根据其官方说明,证书到期及错误监控属于付费功能,免费 HTTPS 在线监控不能直接当成证书有效期监控。
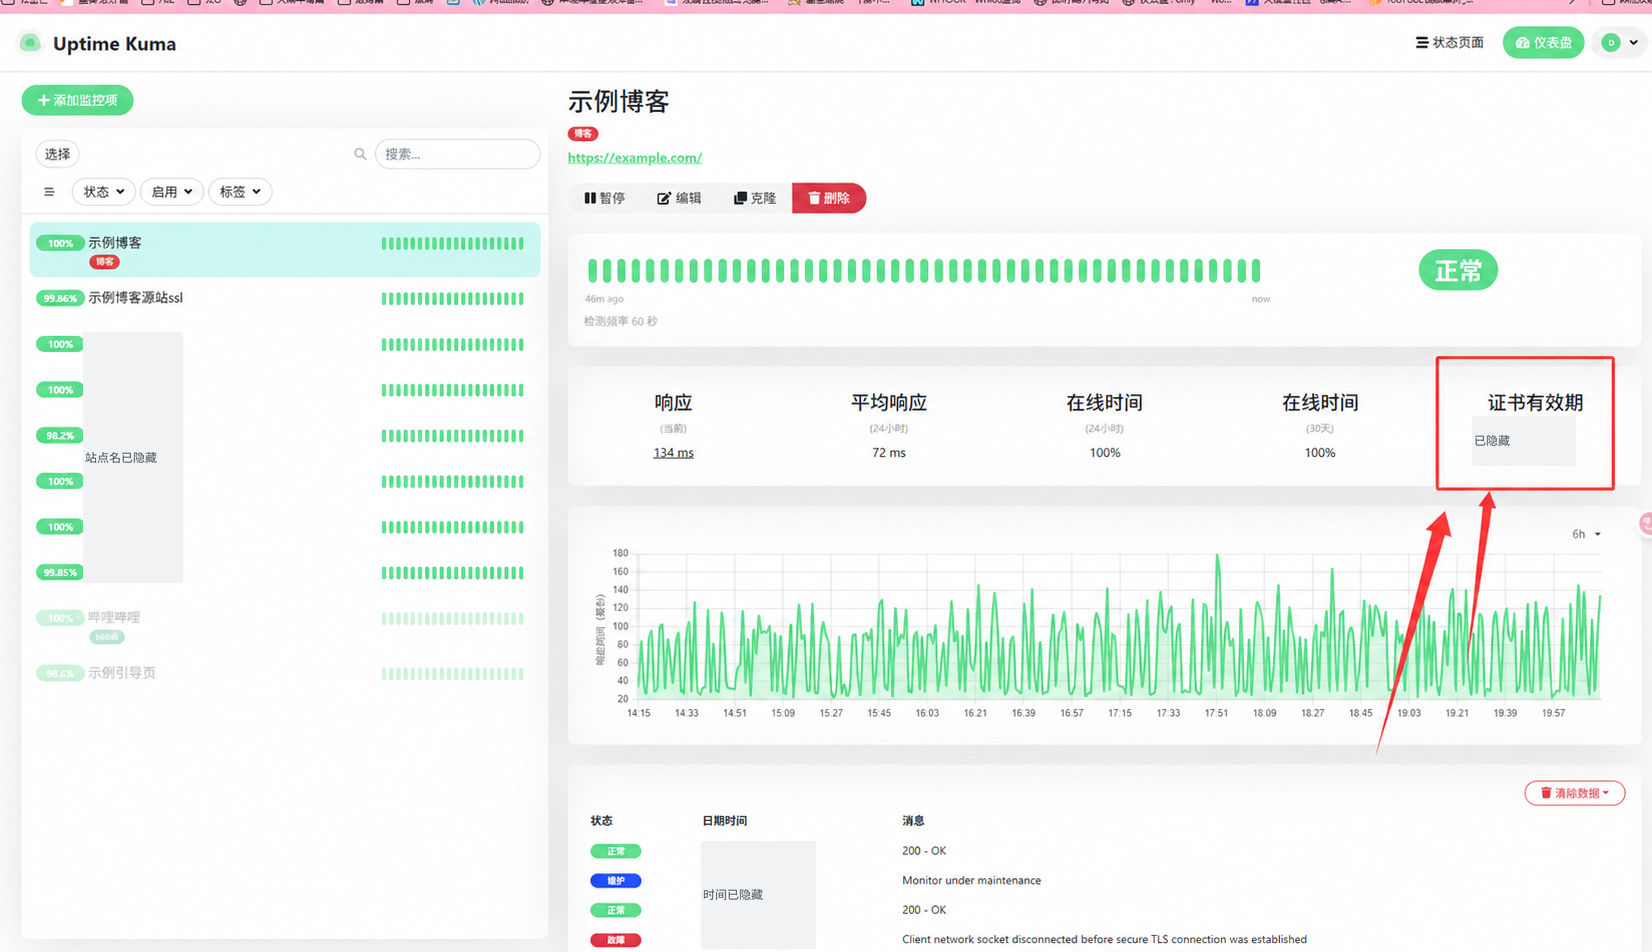
- 自建或脚本检查:可以使用 Uptime Kuma,或让 cron 定时运行证书检查脚本,每天检查剩余有效期。脚本和通知渠道需要另行配置。
- 提醒送达:结合邮件、钉钉等自己使用的通知渠道,并验证告警是否确实送达。
维护检查清单
- 启用自动续期,确认定时任务正常运行。
- 监控证书有效期,并对续期失败设置提醒。
- 同一域名下有多个子站时,可按需要考虑泛域名证书统一管理;是否适合要结合验证方式和密钥使用范围判断。
- 优先选择支持 ACME 自动化的证书服务和工具。
- 部署后实际检查对外提供的证书,确认域名、证书链及新到期时间正确,不能只看本地文件已经更新。
有效期缩短后,重点是把续期、部署、验证和提醒连成完整流程。提前做好这些工作,可以降低证书问题导致访问中断的概率;工具本身不能保证网站永不故障。










暂无评论内容