


文件完整性监控(FIM)有助于审计敏感文件并满足合规要求。Wazuh 内置的 FIM 模块通过监测文件系统变化,检测文件的创建、修改与删除。
本示例使用 Wazuh FIM 模块,检测 Ubuntu 和 Windows 端点上受监控目录的变化。借助 who-data 审计,FIM 模块还可以获取执行更改的用户与进程信息,为告警补充上下文。
基础环境
| 端点 | 说明 |
|---|---|
| Ubuntu 22.04 | Wazuh FIM 模块监控此端点上的一个目录,检测文件的创建、修改与删除。 |
| Windows 11 | Wazuh FIM 模块监控此端点上的一个目录,检测文件的创建、修改与删除。 |
配置
Ubuntu 端点
按照以下步骤配置 Wazuh 代理,监控 /root 目录中的文件系统变化。
- 编辑 Wazuh 代理的
/var/ossec/etc/ossec.conf配置文件,在<syscheck>块中添加需要监控的目录。本例监控/root。如果还需要取得执行更改的用户和进程信息,请启用 who-data 审计:
<directories check_all="yes" report_changes="yes" realtime="yes">/root</directories>- 重启 Wazuh 代理,使配置变更生效:
$ sudo systemctl restart wazuh-agentWindows 端点
按照以下步骤配置 Wazuh 代理,监控 C:\Users\Administrator\Desktop 目录中的文件系统变化。
- 在受监控的 Windows 端点上,编辑
C:\Program Files (x86)\ossec-agent\ossec.conf,在<syscheck>块中添加需要监控的目录。本例监控C:\Users\Administrator\Desktop。如果还需要取得执行更改的用户与进程信息,请启用 who-data 审计:
<directories check_all="yes" report_changes="yes" realtime="yes">C:\Users\<USER_NAME>\Desktop</directories>- 以管理员权限运行 PowerShell,重启 Wazuh 代理以应用变更:
> Restart-Service -Name wazuh除了在各个 Wazuh 代理上进行本地配置,也可以集中配置代理组。
测试配置
- 在受监控目录中创建一个文本文件,然后等待 5 秒。
- 向文本文件添加内容并保存,然后等待 5 秒。
- 从受监控目录中删除该文本文件。
查看告警
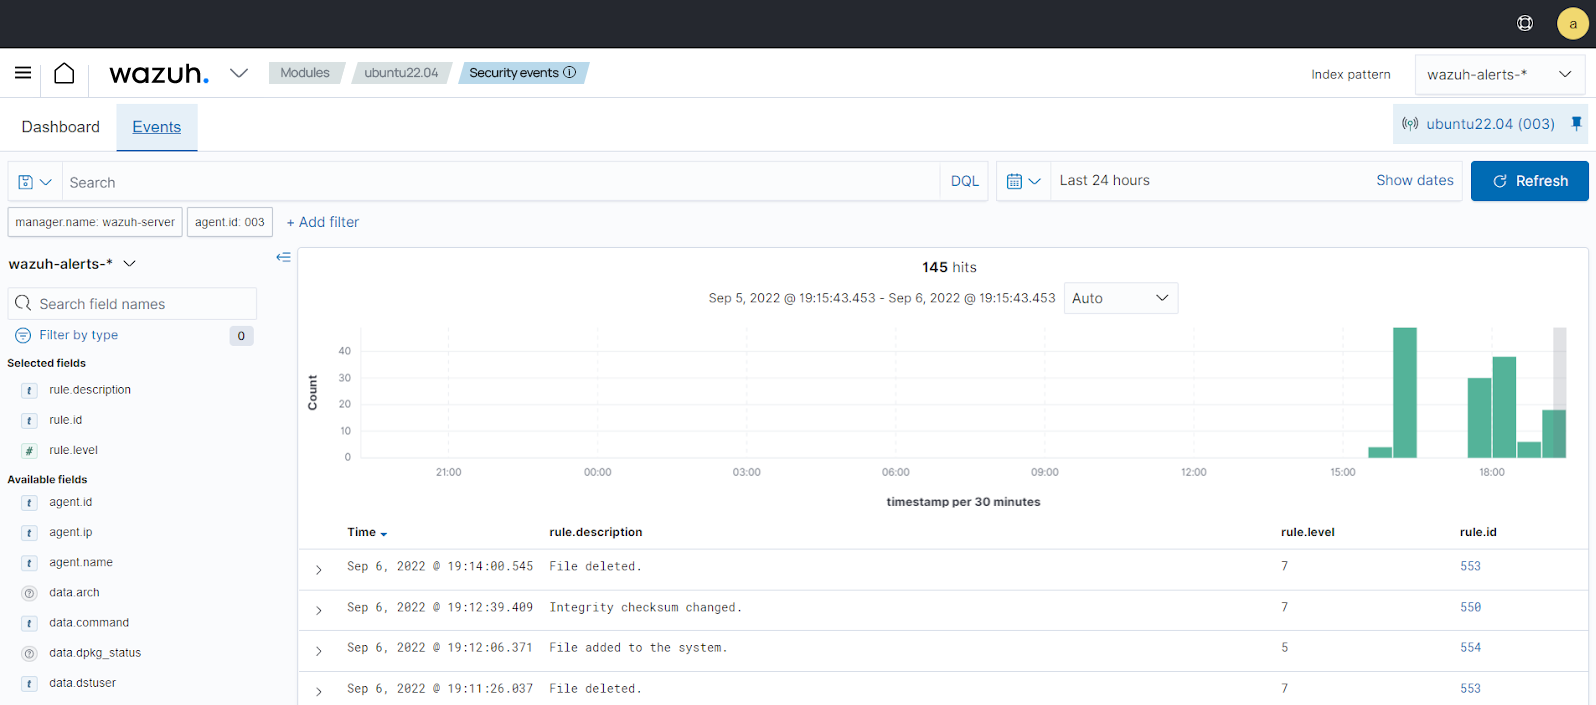
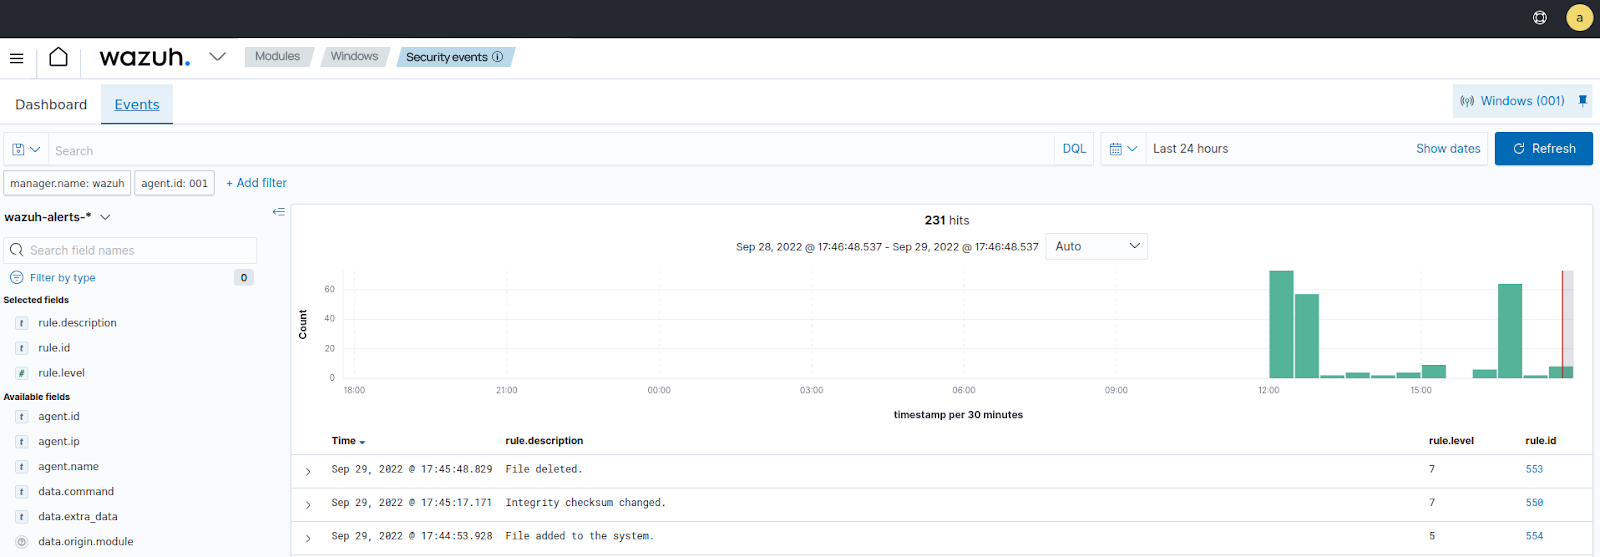
可以在 Wazuh 仪表盘中查看告警数据。进入 File Integrity Monitoring 模块,在搜索栏中添加以下筛选条件来查询告警:
- Ubuntu:
rule.id: is one of 550,553,554
- Windows:
rule.id: is one of 550,553,554
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END











暂无评论内容