


来源:Espressif Systems《ESP-IDF 编程指南 v6.1 · QEMU 模拟器》。本文于 2026 年 10 月 5 日核查原有中文全文并整理,另核对同版本 Hello World 工程、工具清单和乐鑫 QEMU 说明;原页没有个人作者署名。
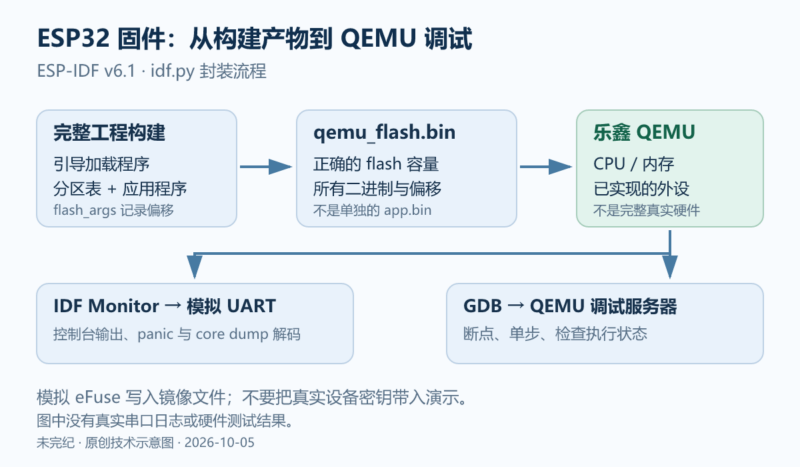
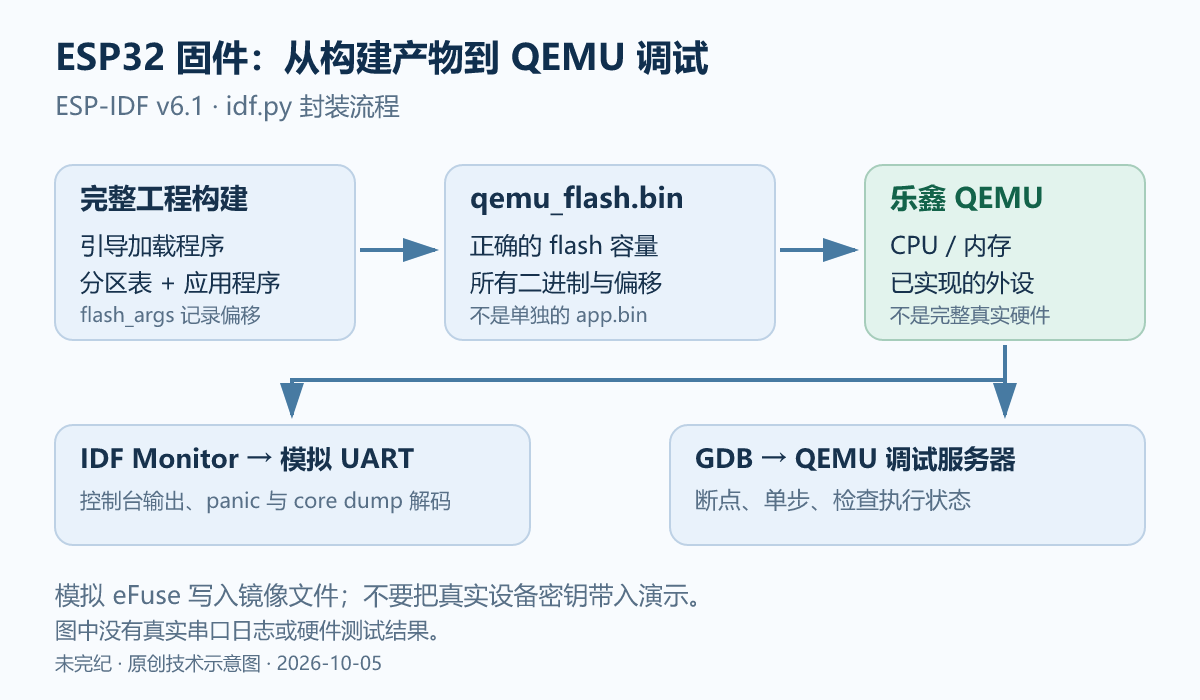
没有 ESP32 开发板时,仍可以构建完整固件,在 QEMU 中观察串口输出,并用 GDB 设置断点、单步执行。乐鑫维护的 QEMU 分支实现了 ESP32 的 CPU、内存和一部分外设;ESP-IDF 的 idf.py 则把构建、flash 映像生成、模拟器启动和调试接入组合在一起。
本文以 ESP-IDF v6.1、目标 ESP32 为范围,主要使用 idf.py 封装。QEMU 是观察固件执行的一种工具,不是对全部真实硬件的替代:模拟中启动成功,不能据此宣称 Wi-Fi、GPIO 时序、真实存储或板级电气行为已经通过测试。
先把 SDK、模拟器和调试器版本对齐
本次核对的 v6.1 工具清单将 qemu-xtensa 的推荐版本列为 esp_develop_9.2.2_20260417,Xtensa GDB 的推荐版本列为 17.1_20260402。后者工具包名为 xtensa-esp-elf-gdb。这些是该版本清单的内容,不是本机安装报告。
原指南提供 Linux 与 macOS 的 x86_64、arm64 预编译包,以及 Windows x86_64 预编译包。下载时应按宿主系统和架构选择,不能把支持 ESP32 目标误解为支持任意宿主架构。在未提供二进制包的平台上,需要按 QEMU 文档自行构建。
预编译 QEMU 仍然依赖宿主库。原文给出的各平台安装命令如下;这些命令会修改宿主软件环境,本次没有运行。CentOS 的 powertools 仓库名和具体包名具有发行版条件,在其他 RHEL 系兼容发行版上不能直接假定相同。
# Ubuntu / Debian(原文命令)
sudo apt-get install -y libgcrypt20 libglib2.0-0 libpixman-1-0 libsdl2-2.0-0 libslirp0

# CentOS(原文命令,先核对发行版及仓库是否适用)
sudo yum install -y --enablerepo=powertools libgcrypt glib2 pixman SDL2 libslirp

# Arch
sudo pacman -S --needed libgcrypt glib2 pixman sdl2 libslirp

# macOS
brew install libgcrypt glib pixman sdl2 libslirp
在已经准备好的 ESP-IDF 环境中安装工具。下例保留原文同时安装 Xtensa 与 RISC-V QEMU 的写法;ESP32 使用的是 Xtensa 版本,RISC-V 包不是本条 ESP32 路径的必要模拟器。相对原文,这里给 IDF_PATH 路径加了引号,以免包含空格时被 shell 拆开。
python "$IDF_PATH/tools/idf_tools.py" install qemu-xtensa qemu-riscv32

# Linux / macOS:在 ESP-IDF 根目录中执行
. ./export.sh
以上环境变量和 export.sh 是 POSIX shell 写法。Windows 应使用该 SDK 的 Windows 环境初始化方式,不应把这一行原封不动粘贴进 PowerShell。工具安装后重新导出环境,是为了让 QEMU 等程序进入当前终端的 PATH;这不等于已确认系统依赖齐全。
复用完整 Hello World 工程
从所选 v6.1 SDK 的 examples/get-started/hello_world 复制一份完整工程到新的工作目录,再在工程目录里操作。不要只复制 hello_world_main.c,因为 ESP-IDF 工程还依赖顶层与组件级 CMake 配置。
hello_world/
├── CMakeLists.txt
├── README.md
├── pytest_hello_world.py
└── main/
    ├── CMakeLists.txt
    └── hello_world_main.c
v6.1 的顶层 CMake 文件按顺序设置最低 CMake 版本、导入 ESP-IDF 工程支持、启用最小组件构建并命名项目:
cmake_minimum_required(VERSION 3.22)

include($ENV{IDF_PATH}/tools/cmake/project.cmake)
idf_build_set_property(MINIMAL_BUILD ON)
project(hello_world)
main/CMakeLists.txt 注册源文件及私有依赖:
idf_component_register(SRCS "hello_world_main.c"
                       PRIV_REQUIRES spi_flash
                       INCLUDE_DIRS "")
本次已静态通读 Hello World 的完整 C 源文件。它从 app_main() 输出 Hello world!,查询并输出芯片特征、版本和 flash 大小,显示最小空闲堆,再从 10 倒数到 0 后调用 esp_restart()。如果获取 flash 大小失败,会打印错误并返回。
因此,运行这个例程时应以它实际包含的逻辑为依据:看见重启可能是例程的主动行为,不能直接认定是崩溃;看到芯片信息字符串包含 Wi-Fi 特征,也不能证明 QEMU 仿真了可用的无线网络。本文没有伪造该程序的控制台日志或内存统计。
运行程序并连接模拟 UART
在新的示例副本中选择 ESP32 目标,再运行 QEMU 和监视器:
idf.py set-target esp32
idf.py qemu monitor
set-target 是本文为完整工程路径补充的准备步骤,会重新配置工程,应在新副本中使用。核心命令 idf.py qemu monitor 来自原指南:它构建应用,启动 QEMU,打开 IDF Monitor,并把 Monitor 接到模拟 UART。这样就可以阅读应用控制台输出并与之交互;IDF Monitor 也能自动解码 panic 回溯和通过 UART 输出的 core dump。
这里应期待 Hello World 代码产生相应消息,但不能预先承诺具体芯片报告、堆大小或运行时长。没有输出时,依次核对工程目标、QEMU 是否来自当前工具清单、动态库是否满足,以及生成的 flash 映像是否完整;不要一开始就换用与 v6.1 不匹配的旧命令。
用 GDB 调试,或同时看串口
只需要调试会话时,使用:
idf.py qemu gdb这会构建程序,以 GDB 服务器方式启动 QEMU,再开启交互式 GDB 会话。若还想同时保留控制台输出,可以使用两个终端,两者都应加载同一 v6.1 环境并位于同一工程目录。
# 终端 1:启动模拟器与 Monitor,等待调试器连接
idf.py qemu --gdb monitor

# 终端 2:连接 GDB
idf.py gdb
第一终端此时等待 GDB 是预期状态,不应把没有继续运行误判为死机。第二终端连接后,可以检查程序是否停在 app_main;若尚未设置该断点,可在适当的初始停止状态设置它再继续:
break app_main
continue
# 已停在断点后,可逐句观察
next
这段 GDB 交互是编辑补充,不是原文或本次执行的终端实录。如果启动脚本已经把程序停在 app_main,直接检查或单步即可,无需机械重复“继续到下一次命中”。
乐鑫 QEMU 的补充 README 仍展示 esptool.py merge_bin、xtensa-esp32-elf-gdb 及早期工具链的兼容设置。这些有助于理解底层机制,但本文 v6.1 路径使用 idf.py 封装与对应清单中的工具,不把旧名称或旧工具链环境变量混入当前教程。
直接操作 QEMU 控制台
idf.py qemu该命令启动 QEMU,但不启动 IDF Monitor。此时可直接与 QEMU 进程交互,并通过 QEMU Monitor 查看寄存器和内存。
快捷键核对:ESP-IDF 原中文页把切换控制台简写为 Ctrl-A,再说明可输入 q 退出。QEMU 官方字符后端复用器文档明确指出:默认 Ctrl-a 是转义前缀;Ctrl-a c 用于在连接的前端间切换,Ctrl-a h 显示帮助,Ctrl-a x 退出模拟器。这组按键适用于默认转义键和复用器模式;若启动参数改变了后端或 -echr,应以当前运行环境为准。本文据此补足原文略去的后续按键,不把单独按一次 Ctrl-a 说成完整切换操作。
flash 映像必须包含完整启动链
默认情况下,QEMU 使用构建目录里的 qemu_flash.bin。ESP-IDF 根据同目录的 flash_args 生成该映像;这个参数文件记录需要合并的二进制文件与 flash 偏移。
模拟器中已有芯片 ROM 的第一阶段启动支持,但外部 flash 映像仍必须包含正确位置上的第二阶段引导加载程序、分区表和应用。把单独的应用 .bin 改名成 qemu_flash.bin,不会自动补齐这些内容。
若需要指定已有映像,使用:
idf.py qemu --flash-file my_flash.bin monitor这个文件的大小必须与工程配置 CONFIG_ESPTOOLPY_FLASHSIZE 一致,同时包含全部必要二进制及各自正确的偏移。乐鑫 ESP32 QEMU README 列出的 flash 容量为 2、4、8、16 MB;实际项目仍应与所用模拟器版本和工程配置一起核对。镜像可能被固件运行修改,调试不同状态前应保存独立副本,避免误把上一次运行的持久化内容当作全新启动。
图形支持、eFuse 与安全功能
图形界面不是本文 Hello World 路径的必要条件,但原指南还提供了虚拟帧缓冲支持:
idf.py qemu --graphics monitor启用后,QEMU 会另外打开窗口显示帧缓冲内容。应用可使用 espressif/esp_lcd_qemu_rgb,它提供与 esp_lcd 兼容的驱动。这个虚拟帧缓冲设备并不存在于真实 ESP32 硬件中,图形模拟成功不等于实物显示驱动或引脚连接已经验证。
QEMU 的 eFuse 仿真可用于研究安全启动、flash 加密等流程,状态保存在文件中。原文的例子如下,仅为展示模拟命令的形式,本次未运行:
# 必须保留 qemu 子命令;这些是模拟环境中的写入示例
idf.py qemu efuse-burn FLASH_CRYPT_CNT 1
idf.py qemu efuse-burn-key flash_encryption my_flash_encryption_key.bin

# 查看模拟 eFuse 摘要
idf.py qemu efuse-summary
默认使用构建目录的 qemu_efuse.bin,也可以指定单独文件:
idf.py qemu --efuse-file my_efuse.bin efuse-burn FLASH_CRYPT_CNT 1
idf.py qemu --efuse-file my_efuse.bin monitor不要将这些示例改成真实硬件烧写命令。真实芯片的 eFuse 操作可能不可逆;这里讨论的是带 qemu 的模拟文件路径。密钥文件应是专门为隔离实验生成的测试材料,不能把生产密钥、设备身份或个人凭证带进演示。源码中的文件名不是已经存在的密钥,本次也没有生成或读取任何密钥。
原文还说明 QEMU 支持安全启动 v2。需要保持 CONFIG_SECURE_BOOT_FLASH_BOOTLOADER_DEFAULT 启用,以便把签名后的引导加载程序嵌入 QEMU 镜像。这个选项不是完整的安全启动配置教程;签名、密钥生命周期和真实芯片保护仍有各自条件。
额外参数只在明确需要时添加
--qemu-extra-args 可直接把额外参数传给 QEMU。原文用下面的命令启用指令与 CPU 调试输出:
idf.py qemu --qemu-extra-args="-d in_asm,cpu" monitor有效的 QEMU 参数还可能配置设备和其他高级功能,可查 idf.py qemu --help 与对应版本的 QEMU 文档。额外参数是一个强大的接口,不应直接接受不可信网页、用户提交文本或模型输出中的整串参数:它们可能启用宿主文件映射、网络监听或新的设备路径。跟踪日志也可能包含程序执行状态和敏感数据,应按所用固件的实际内容管理。
模拟器能覆盖什么,不能证明什么
乐鑫的当前功能表列出了 CPU、UART、部分中断、flash、eFuse 与密码硬件等支持项,也明确列出 Wi-Fi、Bluetooth、USB、RMT、通用 SPI、I2C、I2S、ULP、GPIO matrix/IOMUX 等未模拟项。其 OpenCores 以太网和 RGB 帧缓冲是为模拟环境提供的设备,不能视为真实 ESP32 上存在同样外设。
ESP32 补充 README 还说明 RTC 看门狗尚未模拟,PSRAM MMU 尚未模拟,因此 himem 一类 bank switching 不可按真实硬件预期工作;Timer Group 看门狗可以被启动参数禁用,禁用后即使应用配置它也不会触发。用这些设置绕过阻塞并不等于固件在真实看门狗条件下正确。
补充 README 的网络和低层调试示例中存在未显式限定回环地址的 TCP 监听形式。本文不把这些高级示例加入核心命令路径;如另行配置 GDB、UART 转 TCP 或端口转发,应限定可信接口和访问范围,并在隔离环境核验。模拟器不应被当作任意不可信固件的完整安全隔离边界。
核验范围与代码静态审查
本次完成的是文档与代码静态核对:主页面全文、v6.1 工具版本字段、Hello World 的 C 文件和两个 CMake 文件、Hello World README,以及 QEMU ESP32 说明中的启动映像和仿真限制。没有安装 SDK、下载工具二进制、编译固件、启动 QEMU、连接 GDB、烧录开发板或执行任何 eFuse 操作。
示例代码中未发现硬编码密码或实际密钥;主要风险是版本混用、错误容量或偏移的映像、把仿真 eFuse 命令移到真实目标、开放调试端口,以及把不可信文本直接传给额外参数。新增的工程准备和 GDB 交互均标明为编辑补充,路径引号及控制台按键修订也已注明。没有发现某类问题不意味着完整工程、工具链或固件没有漏洞。
来源:ESP-IDF v6.1 · QEMU 模拟器;乐鑫 QEMU 功能表;ESP32 QEMU README;QEMU 字符后端复用器按键。Espressif Systems 与各贡献者保留原有权利;Hello World C 文件声明 © 2010–2022 Espressif Systems (Shanghai) CO LTD、CC0-1.0;ESP-IDF 原创源代码总体采用 Apache-2.0,第三方及文件头声明优先;QEMU 与其手册有各自 GPL 条款。版权页中的 Sphinx 主题 MIT 许可不被当作全部文章正文的许可。本文于核对日增加版本、工程路径、快捷键核对与风险说明,未声称获得原维护方背书或任何执行验证。











暂无评论内容