排序
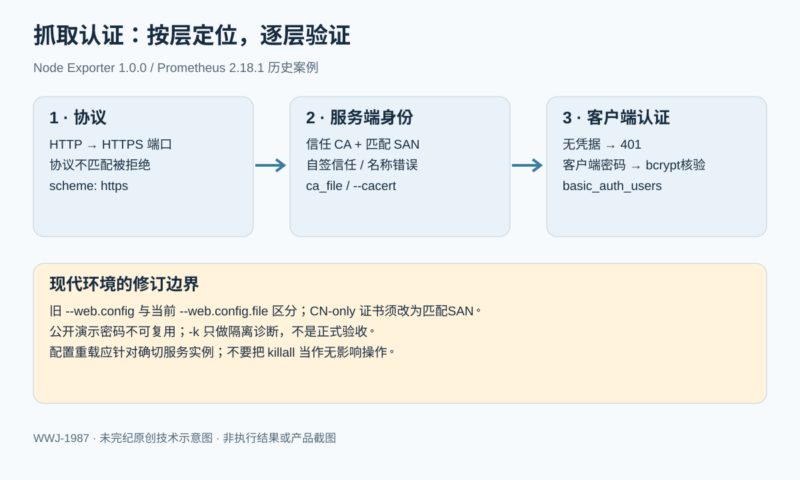
为 Prometheus Node Exporter 加上认证:TLS 与 Basic Auth 的分层排查
沿Node Exporter 1.0.0历史案例区分协议、证书和认证错误,保留完整配置,并修订SAN、公开口令、参数版本及重载目标风险。

 3天前
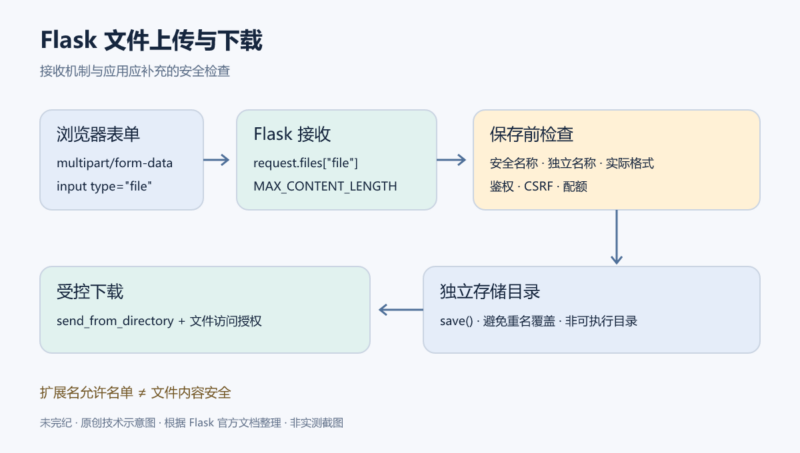
在 Flask 中接收、限制并下载上传文件
从 multipart 表单和 request.files 开始,理解 Flask 文件上传、安全文件名、请求体限制及受限目录下载;补充重名覆盖、内容验证和部署边界。
3天前
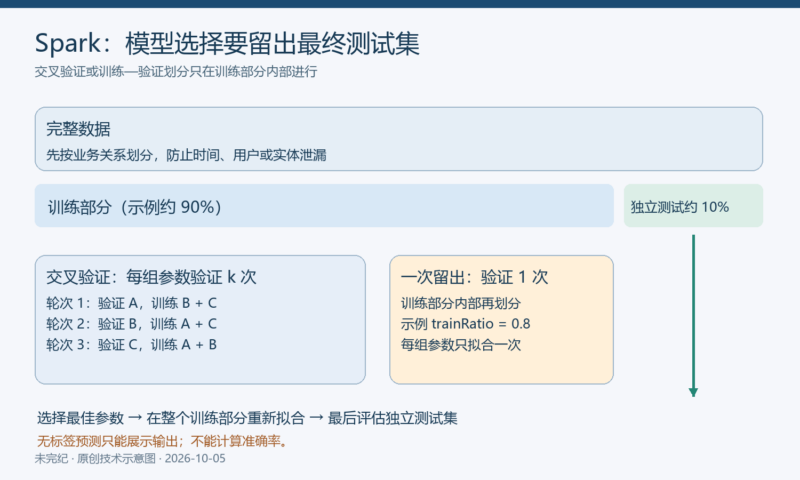
用 Spark 交叉验证和留出集选择模型参数
从 ParamGrid、Pipeline 和 Evaluator 出发比较交叉验证与一次留出,明确训练成本、独立测试集、随机性、数据泄漏和原示例的评价边界。
3天前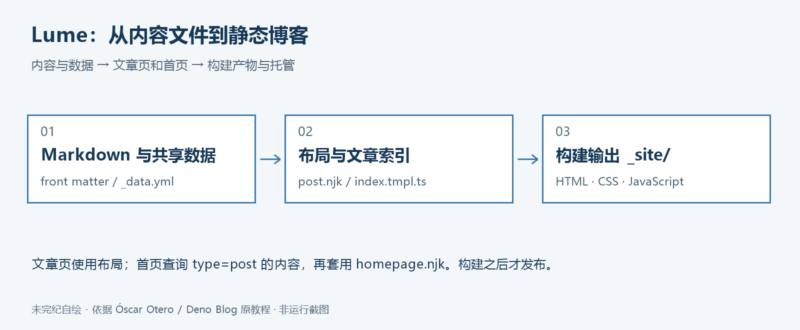
用 Lume 构建静态博客:从 Markdown、模板到构建发布
沿着 Lume 的 Markdown、共享数据、布局、文章索引和构建发布流程理解静态博客,并逐项标明旧版配置与 HTML 拼接的安全边界。
3天前
Symfony 安全体系完整指南:从用户认证到访问授权
全篇翻译 Symfony 的用户提供器、密码哈希、防火墙、各类认证、CSRF、限流、退出登录、角色与 voter、会话刷新和安全事件,并逐一注明原文示例中的配置衔接与代码缺陷。
3天前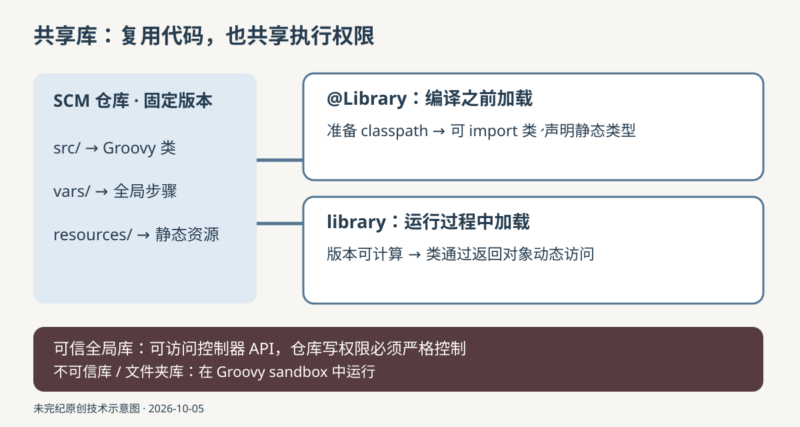
用 Jenkins 共享库复用流水线:作用域、版本、加载方式与测试
从 src、vars、resources 的职责讲起,完整理解编译期与动态加载、版本和缓存、可序列化状态、Replay 与 PR 验证,并识别可信库与 Shell 插值的风险。
3天前