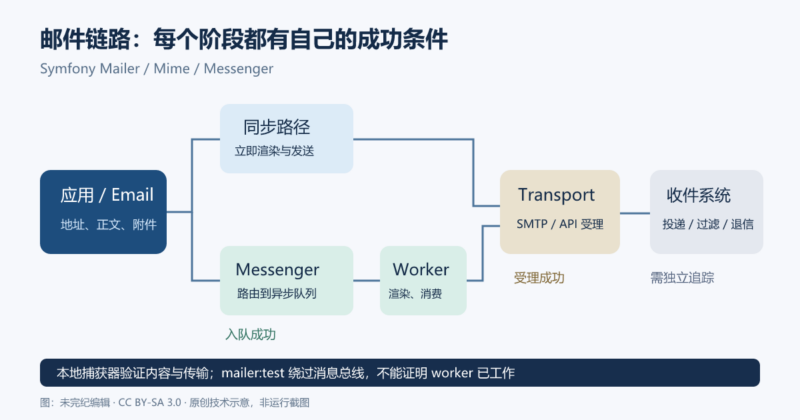



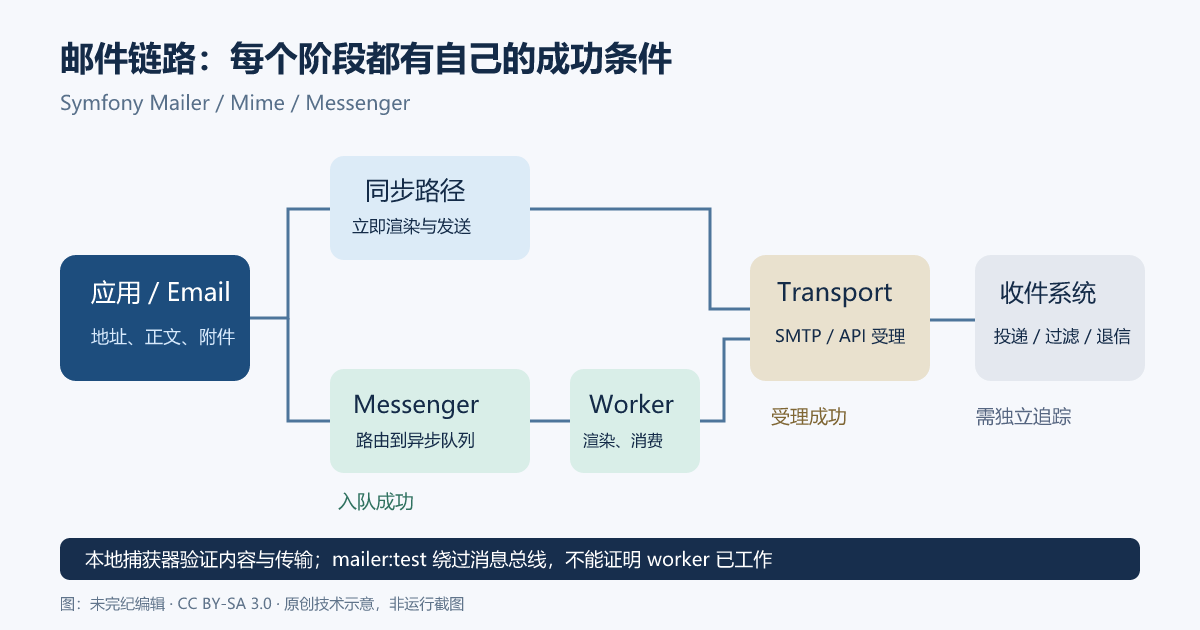
一封业务邮件要经过多层处理:应用生成内容,Mime 组织文本、HTML 与附件,Mailer 选择传输方式,队列可能延后处理,SMTP 服务器或服务商再接手投递。建立这条链路时,既要让内容在邮件客户端正确显示,也要知道一次“成功”究竟证明到了哪一层。
本文译编自 Symfony 文档贡献者的 Sending Emails with Mailer。2026 年 10 月 5 日已核对全文,并使用 Symfony 8.1 固定版本页面校对;环境边界为 Symfony 8.1、PHP 8.4+。原文包含代码的全部作品采用 CC BY-SA 3.0,本译编沿用该许可,保留来源并对编辑修改作说明。本文没有发送邮件、连接真实 SMTP、运行队列或执行所示代码。
安装组件并配置传输
Mailer 负责发送,Mime 负责构造消息。安装 Mailer 时会同时安装 Mime:
composer require symfony/mailer典型 SMTP 配置由环境变量提供 DSN,再由框架配置引用。下面的用户名、密码和域名都是格式示例,真实凭证应由部署环境或秘密管理系统注入,不写进公开仓库:
MAILER_DSN=smtp://user:pass@smtp.example.com:587?require_tls=true# config/packages/mailer.yaml
framework:
mailer:
dsn: '%env(MAILER_DSN)%'本稿在原文基本 DSN 上显式加入 require_tls=true;这是一项安全改编,要求建立 TLS,否则发送抛出异常。DSN 中用户名、密码或其他组成部分若含 URI 保留字符,必须按 URI 规则编码。例如密码中的 + 与 / 应分别成为 %2B 与 %2F,不能把整个 DSN 当普通字符串随意拼接。
内置传输有三类。smtp:// 连接 SMTP 服务器;sendmail://default 调用本机 sendmail;native://default 依赖 php.ini 的 sendmail_path,Windows 未配置该项时会退回 SMTP/smtp_port 配置。原文明确不推荐 native://default:如果底层使用 sendmail -t,错误报告和 Bcc 隐藏可能不符合预期,应优先选择可控的传输。
第三方服务商桥接
使用邮件服务商时,先安装对应 bridge;Symfony Flex 的 recipe 会给环境文件增加配置范例。若使用 HTTP/API 传输,还需要 symfony/http-client。以下列出原文的服务商、Composer 包后缀和 DSN 形式。表中包名统一加 symfony/ 前缀;凭证均为占位说明。
| 服务商 | 包名 | DSN 形式 |
|---|---|---|
| AhaSend | aha-send-mailer |
ahasend+smtp://USERNAME:PASSWORD@default;ahasend+api://KEY@default |
| Amazon SES | amazon-mailer |
ses+smtp://USERNAME:PASSWORD@default:PORT;ses+https://ACCESS_KEY:SECRET_KEY@default;ses+api://ACCESS_KEY:SECRET_KEY@default |
| Azure | azure-mailer |
azure+api://ACS_RESOURCE_NAME:KEY@default |
| Brevo | brevo-mailer |
brevo+smtp://USERNAME:PASSWORD@default;brevo+api://KEY@default |
| Infobip | infobip-mailer |
infobip+smtp://KEY@default;infobip+api://KEY@BASE_URL |
| Mailgun | mailgun-mailer |
mailgun+smtp://USERNAME:PASSWORD@default;mailgun+https://KEY:DOMAIN@default;mailgun+api://KEY:DOMAIN@default |
| Mailjet | mailjet-mailer |
mailjet+smtp://ACCESS_KEY:SECRET_KEY@default;mailjet+api://ACCESS_KEY:SECRET_KEY@default |
| Mailomat | mailomat-mailer |
mailomat+smtp://USERNAME:PASSWORD@default;mailomat+api://KEY@default |
| MailPace | mail-pace-mailer |
mailpace+api://API_TOKEN@default |
| MailerSend | mailer-send-mailer |
mailersend+smtp://KEY@default;mailersend+api://KEY@BASE_URL |
| Mailtrap | mailtrap-mailer |
mailtrap+smtp://PASSWORD@default;mailtrap+api://API_TOKEN@default;沙箱 mailtrap+sandbox://API_TOKEN@default/?inboxId=INBOX_ID |
| Mandrill | mailchimp-mailer |
mandrill+smtp://USERNAME:PASSWORD@default;mandrill+https://KEY@default;mandrill+api://KEY@default |
| Microsoft Graph | microsoft-graph-mailer |
microsoftgraph+api://CLIENT_APP_ID:CLIENT_APP_SECRET@default?tenantId=TENANT_ID |
| Postal | postal-mailer |
postal+api://API_KEY@BASE_URL |
| Postmark | postmark-mailer |
postmark+smtp://ID@default;postmark+api://KEY@default |
| Resend | resend-mailer |
resend+smtp://resend:API_KEY@default;resend+api://API_KEY@default |
| Scaleway | scaleway-mailer |
scaleway+smtp://PROJECT_ID:API_KEY@default;scaleway+api://PROJECT_ID:API_KEY@default |
| SendGrid | sendgrid-mailer |
sendgrid+smtp://KEY@default;sendgrid+api://KEY@default |
| Sweego | sweego-mailer |
sweego+smtp://LOGIN:PASSWORD@HOST:PORT;sweego+api://API_KEY@default |
| Google Gmail(测试用途) | google-mailer |
gmail+smtp://USERNAME:APP-PASSWORD@default |
例如安装 symfony/sendgrid-mailer 后,sendgrid://KEY@default 会让桥接器选择其默认支持的传输;加 +smtp 可显式选择 SMTP。default 是由 bridge 解释的占位主机,不是邮件地址。服务商可能支持 region 等查询参数;选择自定义主机必须确认目的地可信。原文用请求捕获服务演示改写主机,真实 API Key 不应因此被送往第三方调试端点。
原文列出的 webhook 支持包括 AhaSend、Brevo、Mailgun、Mailjet、Mailomat、MailerSend、Mailtrap、Mandrill、Postmark、Resend、SendGrid、Sweego;其他 bridge 是否支持以及具体回调格式仍应按对应版本文档核实。Gmail bridge 只建议测试使用,要求启用两步验证并使用应用专用密码;账户主密码变化后可能需要重新生成。该 bridge 的说明没有把 XOAUTH2 或 Gmail API 当成已支持选项,不能与通用 SMTP 的认证器能力混淆。
SMTP 超时默认取 php.ini 的 default_socket_timeout。Amazon SES 的 SMTP 默认 465 使用隐式 TLS,587/25 使用 STARTTLS;配置 SES DSN 端口是 8.1 新增能力。使用 SES SMTP 配合 Messenger 时,原文要求 ping_threshold 小于 10,例如 ?ping_threshold=9。原文“所有 provider+smtp 都不能改端口”的泛化描述与 SES 新增项存在例外,应以具体 bridge 为准;其他情形可用通用 SMTP 指定服务商官方端点。
故障切换、负载分配与 TLS
MAILER_DSN="failover(postmark+api://ID@default sendgrid+smtp://KEY@default)?retry_period=15"
# 另一种选择:
# MAILER_DSN="roundrobin(postmark+api://ID@default sendgrid+smtp://KEY@default)?retry_period=15"
failover 从第一个传输开始,失败时用后续传输重试同一封邮件;全部失败才失败。roundrobin 随机选择初始传输,之后轮流使用可用传输,也具有失败重试行为。原文默认重试周期为 60 秒,示例改为 15 秒。它们处理的是传输层失败,不能证明收件人最终收到;遇到“服务端可能已受理、客户端却超时”的不确定结果时,重试还可能造成重复投递,应用应有可追踪的业务消息标识。
SMTP 默认校验 TLS 对端。原文展示 verify_peer=0 关闭校验,也展示 auto_tls=false 禁用自动 STARTTLS;这两者都会削弱连接保护,不应作为解决证书问题的默认办法。优先修复证书链与受信任 CA,并用 require_tls=true 明确要求加密。peer_fingerprint 可增加指纹验证,原文接口支持 SHA-1 或 MD5 形式;指纹必须从可信渠道取得,不能把随手复制的指纹当作已确认的服务身份。
auto_tls、require_tls 和 source_ip 选项适用于通用 smtp://。绑定 IPv4 可用 source_ip=0.0.0.0,IPv6 按 URI 规范加方括号,即 source_ip=[::]。绑定指定地址是网络选择,不等于访问控制。
认证器、连接参数与自定义传输
SMTP 默认尝试服务器提供的认证方式。可通过 EsmtpTransport 构造参数或 setAuthenticators() 指定顺序,例如只配置 XOAuth2Authenticator。这仍需要正确提供对应的认证材料,不是自动完成 OAuth 授权。
use Symfony\Component\Mailer\Transport\Smtp\Auth\XOAuth2Authenticator;
use Symfony\Component\Mailer\Transport\Smtp\EsmtpTransport;

$transport = new EsmtpTransport(
    host: 'oauth-smtp.example.com',
    authenticators: [new XOAuth2Authenticator()],
);其他参数包括:local_domain 设置 HELO 域名;restart_threshold 设置发送多少封后重建连接,搭配 restart_threshold_sleep 控制重启间隔;ping_threshold 决定间隔多久需要探测连接;max_per_second 限制每秒邮件数,0 表示不限制。sendmail 的 command 参数指定本机执行命令,必须是管理员控制的固定配置,绝不能来自请求参数或用户输入。这是命令执行边界,不能当普通可编辑字符串暴露给收件人。
若需支持 acme:// 一类自定义 DSN,建立实现 TransportFactoryInterface 的服务,或继承 AbstractTransportFactory;在 create(Dsn $dsn) 中解析配置并返回 TransportInterface,通过 getSupportedSchemes() 声明协议名,最后注册 mailer.transport_factory 标签。原文工厂是接口框架,不能把空方法当作可发送邮件的完整实现。
创建邮件:地址、邮件头与多格式内容
应用通常通过依赖注入取得 MailerInterface,构造 Email 后调用 send()。下面是对原文的服务化整理,便于复用和测试;它不创建一个公开的发送路由。调用者必须先完成身份认证、收件人权限检查与限流。
// src/Mailer/WelcomeMailer.php
namespace App\Mailer;

use Symfony\Component\Mailer\MailerInterface;
use Symfony\Component\Mime\Address;
use Symfony\Component\Mime\Email;

final class WelcomeMailer
{
    public function __construct(private MailerInterface $mailer) {}

    public function send(string $recipient): void
    {
        $email = (new Email())
            ->from(new Address('hello@example.com', 'Example App'))
            ->to(new Address($recipient))
            ->subject('Welcome')
            ->text('Welcome to Example App.')
            ->html('<p>Welcome to Example App.</p>');

        $this->mailer->send($email);
    }
}地址可以是字符串、Address 对象,或由 Address::create('Name <mail@example.com>') 解析的显示名格式。to()、cc()、bcc() 可一次接收多个地址;addTo()、addCc()、addBcc() 追加地址。replyTo() 指定回复目标,priority(Email::PRIORITY_HIGH) 设置优先级。非 ASCII 地址需要 SMTP 服务器支持;发送信封地址的本地部分还有退信处理限制,不能因为显示名支持中文就认为所有链路都支持任意国际化地址。
Mailer 会生成必需邮件头;额外邮件头应通过类型化 API 添加。文本头可用 addTextHeader(),消息引用 ID 用 addIdHeader(),避免自己拼接未经校验的原始头部:
$email->getHeaders()
    ->addTextHeader('X-Auto-Response-Suppress', 'OOF, DR, RN, NRN, AutoReply')
->addIdHeader('References', ['123@example.com', '456@example.com']);这里的自动回复抑制头只是给支持它的客户端的提示,不保证所有收件系统都会遵从。text() 与 html() 既可接收字符串,也可接收 PHP 文件资源。若内容含用户输入,应使用正确转义的模板;不要将未信任字符串直接拼进 HTML,或让外部输入选择服务器上的任意模板/文件。
附件、日历邀请、内嵌图片与底层 MIME
普通附件
用 DataPart 包装本地 File 或流,再用 addPart() 附加;可指定显示文件名与 MIME 类型。
use Symfony\Component\Mime\Part\DataPart;
use Symfony\Component\Mime\Part\File;

$email->addPart(new DataPart(
    new File('/srv/app/documents/terms.pdf'),
    'Terms.pdf',
    'application/pdf',
));
这是服务器读取文件的操作。附件路径应从授权记录映射到受控目录,不能接受用户提供的任意绝对路径或 ../ 路径。异步处理还要考虑 worker 能否在发送时访问同一文件,以及文件内容是否在入队后发生变化。
iCalendar 邀请
Mailer 不负责生成日历事件。先由应用或专用库生成合法的 ICS,再构造 text/calendar 部分。原文要求明确 charset,并使用 8bit,因为部分客户端不能正确处理缺少 charset 或使用 base64 的日历部分。
// $ics 是已经生成并校验的 iCalendar 文本;其 METHOD 必须为 REQUEST。
$email->addPart(new DataPart(
    $ics,
    'invite.ics',
    'text/calendar; charset=utf-8; method=REQUEST; component=VEVENT',
    '8bit',
));
method 应为大写,并与 ICS 内的 METHOD 一致,例如 PUBLISH、REQUEST 或 REPLY。component 可表明 VEVENT、VTODO 或 VFREEBUSY。为扩大客户端兼容性,RFC 6047 建议将日历放在 multipart/alternative 的最后,与文本和 HTML 并列;此时直接设置 body,而不是分别调用 text()、html():
use Symfony\Component\Mime\Part\Multipart\AlternativePart;
use Symfony\Component\Mime\Part\TextPart;

$email->setBody(new AlternativePart(
    new TextPart($text),
    new TextPart($html, 'utf-8', 'html'),
    new TextPart($ics, 'utf-8', 'calendar; method=REQUEST', '8bit'),
));
内嵌图片
正文里显示的图片应使用 inline MIME 部分,HTML 以 cid: 引用。asInline() 将普通附件改为内嵌内容。可给 DataPart 一个便于引用的名字,实际 Content-ID 会由 Symfony 生成;若自己设置 Content-ID,值至少包含一个 @:
$logo = new DataPart(new File('/srv/app/images/logo.png'), 'logo.png', 'image/png');
$logo->setContentId('logo@example-app');
$email->addPart($logo->asInline());
$email->html('<p>Welcome</p><img src="cid:logo@example-app" alt="Example App">');
带文本、HTML、内嵌图与 PDF 附件的邮件,常见兼容结构为:
multipart/mixed
  multipart/related
    multipart/alternative
      text/plain
      text/html
    image/png
  application/pdf
alternative 表示同一内容的不同形式,优先形式放后面;related 把正文与其内嵌资源组成整体;mixed 混合正文和其他附件。一般业务用 Email 足够。需要绝对控制 MIME 结构时,才使用低层 Message、Headers、TextPart、AlternativePart、RelatedPart 与 MixedPart 手工组合;它增加复杂度,并不会自动带来更好的投递结果。
全局信封配置与发送失败
信封控制传输目标,邮件头控制显示与消息语义,两者应分清。可统一配置发件人、收件人覆盖和额外头部:
framework:
    mailer:
        dsn: '%env(MAILER_DSN)%'
        envelope:
            sender: 'hello@example.com'
        headers:
            From: 'Example App <hello@example.com>'
            X-Custom-Header: 'app-notification'
某些服务商不允许以自定义 header 覆盖 From 等保留字段,应按 provider 的要求配置。全局 envelope.recipients 可以覆盖实际投递对象,常用于开发环境,后文会单独说明。
Mailer 认为发送成功,是传输服务器或服务商接受了邮件继续投递。后续丢失、退信、垃圾邮件过滤和收件箱投递不由这次调用直接证明。交付给传输时发生错误会抛出 TransportExceptionInterface:
use Symfony\Component\Mailer\Exception\TransportExceptionInterface;

try {
    $mailer->send($email);
} catch (TransportExceptionInterface $error) {
    // 在可信日志中记录已脱敏的诊断,并按业务策略处理失败。
    // 不把完整DSN、邮件正文或认证信息回显给用户。
    throw $error;
}
实际业务可记录待重试状态或提供明确失败反馈。不要在不了解是否已被服务端受理时无限重试,也不要把异常吞掉后仍向业务报告“已经送达”。异步模式下,调用处成功通常只证明派发/入队成功,传输异常可能发生在稍后的 worker 中。
调试与最终 Message-ID
MailerInterface::send() 不返回 SentMessage,因为邮件可能异步发送。若明确改用 TransportInterface,调用将同步进行,并返回 SentMessage;这会绕过异步路径,不能仅为取返回值悄悄改变业务处理方式。
use Symfony\Component\Mailer\Transport\TransportInterface;

// $transport 由依赖注入提供;此调用为同步发送。
$sentMessage = $transport->send($email);
$messageId = $sentMessage->getMessageId();
getOriginalMessage() 返回原消息,getDebug() 提供传输诊断,例如 HTTP 调用信息;某些异常也提供 getDebug()。服务商可能重写 Message-ID,getMessageId() 返回最终值。也可以监听 SentMessageEvent 获取结果、监听 FailedMessageEvent 获取错误,保持正常异步结构。调试内容可能含敏感信息,日志应脱敏并控制访问。
用 Twig 生成 HTML、纯文本与内嵌资源
Symfony 应用安装 symfony/twig-bundle;独立组件应用可使用 symfony/twig-bridge。TemplatedEmail 扩展了 Email,可指定模板、语言与上下文:
use Symfony\Bridge\Twig\Mime\TemplatedEmail;
use Symfony\Component\Mime\Address;

$email = (new TemplatedEmail())
    ->from('hello@example.com')
    ->to(new Address('you@example.com', 'Reader'))
    ->subject('Welcome')
    ->htmlTemplate('emails/signup.html.twig')
    ->textTemplate('emails/signup.txt.twig')
    ->locale('zh_CN')
    ->context([
        'username' => 'reader',
        'expiration_date' => new \DateTimeImmutable('+7 days'),
    ]);
{# templates/emails/signup.html.twig #}
<h1>Welcome {{ email.toName }}!</h1>
<p>Your account name is {{ username }}.</p>
<p>Address: {{ email.to[0].address }}</p>
<p>Complete registration before {{ expiration_date|date('Y-m-d') }}.</p>模板可以访问 context() 传入的值,也可以访问包装后的 email 对象。本文去掉原文 href="#" 的假激活链接,避免被误认为可用的账户激活实现;真实链接需由应用生成、限制有效期并验证 token。Symfony 会在发送阶段渲染正文;独立应用需创建 Twig 环境和 BodyRenderer 并调用 render($email)。
未指定纯文本正文时,处理顺序为:优先使用 twig.mailer.html_to_text_converter 配置的转换器;否则若安装 league/html-to-markdown,将 HTML 转成 Markdown;再否则使用 PHP strip_tags。希望精确控制可读性时,显式提供 text() 或 textTemplate()。纯文本版本也应包含业务必需信息,不能只验证 HTML 看起来正确。
Twig 图片与 CSS 内联
把图片目录注册成 Twig namespace,即可通过 email.image() 自动内嵌。第三个参数可控制对客户端显示的文件名,避免默认把模板资源路径当文件名:
# config/packages/twig.yaml
twig:
    paths:
        '%kernel.project_dir%/assets/images': images
        '%kernel.project_dir%/assets/styles': styles
<img src="{{ email.image('@images/logo.png', 'image/png', 'logo.png') }}" alt="Example App">邮件客户端对 CSS 的支持并不一致,不能把网页样式照搬过去。原文对 Gmail 不支持 style 区块的说法已不准确:Google 官方 CSS 支持文档明确列出 style 区块以及部分选择器和媒体查询的支持。仍应以目标客户端测试为准,把关键样式内联可提高跨客户端兼容性。安装 twig/extra-bundle 与 twig/cssinliner-extra 后,Symfony 自动启用扩展;独立 Twig 应用需自行注册 CssInlinerExtension。
composer require twig/extra-bundle twig/cssinliner-extra{% apply inline_css(source('@styles/email.css')) %}
<h1>Welcome {{ username }}!</h1>
<p>Your registration is ready.</p>
{% endapply %}inline_css 也能处理模板里的 style 区块,或接收多个 CSS 文件内容参数。它只完成样式转换,不保证所有客户端支持每个 CSS 属性。模板中不要把未信任用户内容标记为 raw,也不要让用户任意指定 source() 路径。
Markdown 与 Inky
使用 Markdown 时安装 twig/markdown-extra 与实际解析器(原文示例为 league/commonmark,也列出 Parsedown 和 PHP Markdown),再应用 markdown_to_html。如果 Markdown 来自用户,需明确解析器对原生 HTML 与危险链接的处理;“从 Markdown 转成 HTML”本身不等于完成内容消毒。
composer require twig/extra-bundle twig/markdown-extra league/commonmark
composer require twig/extra-bundle twig/inky-extra
Inky 使用 container、row、columns 等类似 HTML 的布局标签,inky_to_html 将其转换为邮件 HTML;可再串接 inline_css:
{% apply inky_to_html|inline_css(source('@styles/foundation-emails.css')) %}
    <container>
        <row><columns>Welcome {{ email.toName }}!</columns></row>
    </container>
{% endapply %}
原文同时提及维护更活跃的 MJML 作为另一种响应式邮件工具。无论选哪种模板语言,都要针对目标客户端检查生成结果;第三方 CSS 文件应保留其许可与来源,不能因为用于邮件就省略归属。
签名与加密:先渲染,再处理密码学封装
签名验证完整性和相应身份关系;加密隐藏内容,二者目的不同。S/MIME 需要正确配置 OpenSSL 扩展、证书及私钥。签名或加密前必须完成正文渲染;若使用事件处理,应让相应 MessageEvent listener 在正文渲染的 MessageListener 之后运行,原文建议使用负优先级,并通过事件调试确认实际顺序。
S/MIME 与 DKIM 签名
use Symfony\Component\Mime\Crypto\SMimeSigner;
use Symfony\Component\Mime\Crypto\DkimSigner;
use Symfony\Component\Mime\Crypto\DkimOptions;

// 路径指向由运维配置、权限受控的PEM文件;不是待生成的示例密钥。
$smimeSigner = new SMimeSigner(
    '/srv/secrets/mail/certificate.crt',
    '/srv/secrets/mail/private.key',
);
$signedEmail = $smimeSigner->sign($email);

// DKIM是另一种签名选择:域名与selector需对应DNS公钥记录。
$dkimSigner = new DkimSigner(
    'file:///srv/secrets/mail/dkim.key',
    'example.com',
    'mail',
);
$dkimEmail = $dkimSigner->sign($email, (new DkimOptions())
    ->bodyCanon('relaxed')
    ->headerCanon('relaxed')
    ->headersToIgnore(['Message-ID'])
    ->toArray()
);
S/MIME 签名需要证书与私钥;私钥有口令时作为 SMimeSigner 第三个参数提供,还可传中间证书和 OpenSSL 签名选项。收件端必须能建立相应信任。DKIM 使用域名的 DNS 公钥记录和私钥,不要求 S/MIME 那样的 CA 证书;原文前部对两种方式的合并表述不应被理解为 DKIM 也要接收者安装 CA 证书。DKIM 私钥口令是构造器第五个参数。
签名不会让普通邮件正文不可读;需要保密时还应加密。原文警告签名后 Bcc 的处理受到限制,多收件人情形需要按收件人重新计算签名;不能仅因普通 Email 的 Bcc 可用,就假设签名后的所有投递路径行为相同。私钥和口令不应出现在源码、异常页或示例日志中。
为统一签名,可以配置全局 dkim_signer(key、domain、select)以及 smime_signer(key、certificate、passphrase),避免每封邮件重复创建 signer。这些具体配置名以所用 Symfony 版本为准;配置了签名不代表 DNS、证书信任和服务商修改正文后的验证已经通过。
S/MIME 加密
use Symfony\Component\Mime\Crypto\SMimeEncrypter;

$encrypter = new SMimeEncrypter([
    'jane@example.com' => '/srv/certificates/jane.crt',
    'john@example.com' => '/srv/certificates/john.crt',
]);
$encryptedEmail = $encrypter->encrypt($email);
加密使用收件人的证书,相应私钥持有者才能读取内容和附件。可给构造器单个证书路径,或按地址映射多个证书;第二个可选参数控制 OpenSSL 加密算法。证书必须来自经过验证的收件人身份关系,不能让请求者任意替换为攻击者证书。
全局加密可通过 smime_encrypter.enabled: true 和 repository 配置启用;仓库服务实现 SmimeCertificateRepositoryInterface,用 findCertificatePathFor(string $email): ?string 返回证书路径。要加密的邮件添加 X-SMime-Encrypt: true。原文示例把标准化地址做 SHA-256 后映射到固定存储目录,这能避免把地址直接当文件路径,但并不验证证书归属、有效期或信任链,仍需单独管理。
多传输、Messenger 队列与序列化
按邮件选择传输
把单个 dsn 换成 transports 映射,即可同时配置多个传输。默认使用第一个;设置 X-Transport 可选择其他项,该控制头会在最终邮件中移除。
framework:
    mailer:
        transports:
            main: '%env(MAILER_DSN)%'
            alternative: '%env(MAILER_DSN_IMPORTANT)%'
$email->getHeaders()->addTextHeader('X-Transport', 'alternative');
$mailer->send($email);传输选择应由受信任业务规则决定,不能直接把任意用户邮件头透传为控制配置。
把邮件放进异步队列
安装 Messenger 只提供基础设施;实际异步交付还需要可用的 Messenger transport、针对 SendEmailMessage 的路由,以及持续消费的 worker。原文开头“安装 Messenger 就默认异步”的简写不能替代这些配置。
# config/packages/messenger.yaml
framework:
    messenger:
        transports:
            async: '%env(MESSENGER_TRANSPORT_DSN)%'
        routing:
'Symfony\Component\Mailer\Messenger\SendEmailMessage': async配置后,$mailer->send($email) 将消息交给默认 message bus,再路由到 async;worker 稍后执行真正的发送。计算邮件头和渲染正文也通常延迟到 handler 发送前。因此业务日志要分别记录“已入队”和“已被传输受理”,并为失败队列、重试、积压和重复处理设计策略。
通过 framework.mailer.message_bus 可指定其他 bus,设为 false 则直接调用 Mailer transport。原文还展示 X-Bus-Transport 控制头,它会在最终消息中被移除。长驻进程使用 SMTP 连接时,可根据生命周期调用 stop() 主动断开,避免两次发送之间无谓保持连接。
上下文必须能序列化
Email 和 Message 本身是可序列化的数据对象;TemplatedEmail 的 context 也必须能够序列化。Doctrine 实体、资源句柄、闭包等对象往往不适合作为队列上下文。优先传标量、明确的数据值或稳定标识;必要时在入队前显式渲染:
use Symfony\Component\Mime\BodyRendererInterface;

// $bodyRenderer 通过依赖注入取得。
$bodyRenderer->render($email);
$mailer->send($email);
预渲染会把内容生成时间提前,须明确“以入队时数据为准”还是“以发送时最新数据为准”。附件文件同样应考虑持久化与权限。
原文还演示 serialize($email) 后再 unserialize($serializedEmail),并用 RawMessage 重建消息。不要对用户上传、请求参数或其他不可信来源执行 PHP 反序列化。这会引入对象注入风险;本文不把该片段当成可直接接收外部数据的接口。若确需持久化内部邮件对象,应限定可信生产者、保护存储完整性、控制可实例化类型并核对当前 Mime API 契约;也可依据业务选择保存已渲染的原始 MIME。此处没有执行原文序列化示例。
标签、元数据、草稿与事件
服务商标签和元数据
use Symfony\Component\Mailer\Header\TagHeader;
use Symfony\Component\Mailer\Header\MetadataHeader;

$email->getHeaders()->add(new TagHeader('account-notification'));
$email->getHeaders()->add(new MetadataHeader('Category', 'welcome'));
支持的 bridge 会转换成服务商格式;不支持时会变成普通头部,例如 X-Tag 与 X-Metadata-Category。原文列出 Brevo、Mailgun、Mailtrap、Mandrill、Postmark、SendGrid 支持两者;MailPace 和 Resend 只支持标签;Amazon SES 只支持 Symfony 所称的“元数据”,虽然 SES 自己称为 tags。元数据可能暴露给传输服务或收件人,不要放密码、重置令牌和不必要的个人数据。
下载 .eml 草稿
DraftEmail 用于生成带 X-Unsent 头的草稿,许多客户端打开 .eml 后会进入编辑状态,可看作更灵活的 mailto 方式。响应体使用 $draft->toString(),Content-Type 为 message/rfc822,通过 ResponseHeaderBag::DISPOSITION_ATTACHMENT 生成安全的下载文件名。草稿可以缺少 To/From,因此不能直接交给 Mailer 发送。下载草稿也应控制访问,不能把私人附件暴露给其他用户。
发送前、受理后与失败事件
MessageEvent 可在发送前修改消息和信封,或用 addStamp() 添加 Messenger stamp。若消息类型不一定是 Email,先做类型检查。调用 reject() 会阻止发送并停止事件传播。SentMessageEvent 提供 SentMessage,适合记录最终 Message-ID;FailedMessageEvent 提供原消息、错误和诊断,用于失败处理。
php bin/console debug:event-dispatcher "Symfony\Component\Mailer\Event\MessageEvent"
php bin/console debug:event-dispatcher "Symfony\Component\Mailer\Event\SentMessageEvent"
php bin/console debug:event-dispatcher "Symfony\Component\Mailer\Event\FailedMessageEvent"
这些命令用于查看已注册 listener 和优先级。签名、加密、模板渲染与自定义 listener 的顺序应据此核对,不要仅凭配置文件中的出现顺序推断。
开发与测试:确认每一层实际验证了什么
邮件捕获器
本地开发推荐使用假 SMTP 服务器接收并展示邮件,不向真实收件人投递。启用 Docker 的 Symfony recipe 可增加 Mailpit 服务;Symfony CLI 的 Docker 集成可自动暴露 DSN。手工运行 Mailpit 时,默认 SMTP 端口为 1025、Web 界面为 8025:
# .env.local,仅用于本地捕获器
MAILER_DSN=smtp://localhost:1025
在 http://localhost:8025 检查文本、HTML、头部、附件和 MIME 结构。MailCatcher、MailDev、Mailtrap Local 也是原文列出的选择。捕获器应仅绑定预期本地/受控网络,不开放包含邮件内容的调试界面。
mailer:test 绕过消息总线
php bin/console mailer:test someone@example.com该命令只有收件地址是必需参数,其他选项先查命令帮助。它绕过 Messenger bus,因此 worker 没启动时也可能发送成功;这验证了传输路径,不证明异步路由与消费流程正确。运行前必须确认 DSN 指向捕获器或获准测试目标。本文没有执行。
禁止投递与覆盖收件人
# config/packages/mailer.yaml
when@dev:
    framework:
        mailer:
            dsn: 'null://null'
null://null 禁止最终投递,但如果 Messenger 仍配置了路由,消息仍可能进入队列。因此测试环境若要完全避免外部副作用,也要检查 Messenger transport,不能只改邮件 DSN。
另一种开发方式是让所有邮件进入固定地址:
when@dev:
    framework:
        mailer:
            envelope:
                recipients: ['developer@example.com']
                allowed_recipients: ['internal@example.com']
allowed_recipients 允许指定原收件人继续收到邮件,固定 recipients 仍会同时收到。原文还允许正则表达式匹配;如果需要使用,应考虑完整锚定与域名点号转义,避免宽泛规则放行意外地址。本稿选择精确地址表达,避免复制原文宽松正则作为默认策略。
断言内容与数量
Symfony 的 KernelTestCase 及 MailerAssertionsTrait 提供邮件断言。下面针对前文 WelcomeMailer 服务的内容做测试示例;测试环境使用 null 传输并关闭 message bus,以明确检查同步产生的邮件。它不冒充 HTTP 鉴权测试或最终收件箱投递测试。
# config/packages/test/mailer.yaml
framework:
    mailer:
        dsn: 'null://null'
        message_bus: false
// tests/Mailer/WelcomeMailerTest.php
namespace App\Tests\Mailer;
use App\Mailer\WelcomeMailer;
use Symfony\Bundle\FrameworkBundle\Test\KernelTestCase;
final class WelcomeMailerTest extends KernelTestCase
{
public function testWelcomeContent(): void
{
self::bootKernel();
self::getContainer()->get(WelcomeMailer::class)->send('reader@example.com');
self::assertEmailCount(1);
$email = self::getMailerMessage();
self::assertEmailHtmlBodyContains($email, 'Welcome');
self::assertEmailTextBodyContains($email, 'Welcome');
}
}这里假定使用 Symfony 常规服务自动注册配置;若项目没有自动注册,应将 App\Mailer\WelcomeMailer 注册为服务。测试代码只是静态整理,未执行。真实异步流程则使用 assertQueuedEmailCount() 等相应断言,并独立测试 worker 消费及失败处理。原文 HTTP 功能测试的路由 /mail/send 与开头 /email 不一致,正文也未必含其断言的 Welcome;本稿改成与前文服务和文案一致的测试,明确这是编辑修正。
如果做 WebTestCase 的业务路由测试,实际路径、方法、登录用户与 CSRF 行为要按应用设置。发送后返回重定向时,不要在取邮件断言前自动跟随重定向,否则内核重启可能清空事件收集器中的消息。对邮件的数量、地址、正文和附件分别断言,才能知道测试覆盖到了哪一层。
本次静态审核的结论与限制
原文提供了完整 Mailer 功能入口,但示例不是可直接公开部署的发送服务。此次核对后明确标注:TLS 关闭选项、原始 sendmail 命令、任意附件路径、远程调试主机、PHP 反序列化、异步上下文、可见元数据和公开发送入口,都是需要应用边界约束的实际问题。未发现任何真实硬编码秘密;示例中的 KEY、PASSWORD 和 example.com 是占位值,不能把占位值当成已配置凭证。
本文改编为服务式发送示例、启用强制 TLS、对齐功能测试与文案、删除假激活链接,并纠正“安装即异步”及 DKIM 证书的过宽表述。没有执行 Composer 安装、邮件命令、OpenSSL 操作、队列或测试,也没有验证具体服务商账户、费用、配额和最终送达。静态审查有助于识别这些边界,但不能保证不存在其他漏洞。
来源:Symfony 文档贡献者,Sending Emails with Mailer,Symfony 8.1。原文及代码采用 CC BY-SA 3.0;本中文译编与原创示意图同样以 CC BY-SA 3.0 提供,署名“Symfony 文档贡献者;中文译编与图:未完纪编辑”。文本经过翻译、重组、重复语言配置合并及明确标注的安全修订,不表示 Symfony 对本稿背书。全文转载、翻译及配图授权由委托方于 2026-10-05 确认。











暂无评论内容